Veel zaken waarvoor vroeger een fysiek bezoek nodig was, gebeuren nu online en vaak binnen enkele minuten. Denk aan het betalen van belastingen, energierekeningen of andere financiële verplichtingen via digitale platforms. Ook persoonlijke keuzes zijn mee verhuisd naar het internet. Zo kiezen sommige gebruikers ervoor om een online casino Nederland te bezoeken in plaats van naar een fysieke locatie te gaan.
Achter dat gemak schuilt een belangrijk beveiligingsmiddel: SSL-versleuteling. Die techniek zorgt ervoor dat gevoelige gegevens onderweg niet zomaar kunnen worden gelezen of aangepast. Juist daarom is het nuttig om te begrijpen wat SSL precies doet, wanneer het actief is en waarom het zo’n grote rol speelt bij veilig internetgebruik.
Inhoudsopgave
Wat SSL-versleuteling in de basis betekent
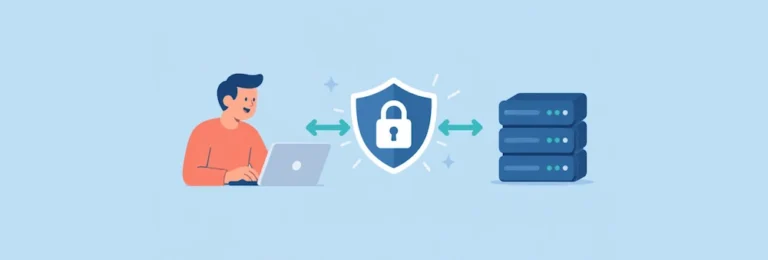
SSL staat voor Secure Sockets Layer. In de praktijk wordt vaak nog steeds over SSL gesproken, ook al is de moderne technische standaard eigenlijk TLS. Voor de gemiddelde gebruiker is dat verschil minder belangrijk. Waar het om draait, is dat deze techniek een beveiligde verbinding maakt tussen jouw browser en een website.
Zodra je een beveiligde site opent, worden de gegevens die je verstuurt versleuteld. Dat betekent dat informatie wordt omgezet in een vorm die voor buitenstaanders onleesbaar is. Vul je bijvoorbeeld een wachtwoord, e-mailadres of betaalgegevens in, dan kan iemand die het verkeer onderschept de inhoud niet zomaar begrijpen.
Je kunt SSL meestal herkennen aan het slotje in de adresbalk en aan het begin van het webadres: https in plaats van http. Die extra ’s staat voor secure. Dat kleine verschil laat zien dat de verbinding is beveiligd voordat er gegevens worden uitgewisseld.
Wat er gebeurt zodra je een beveiligde website opent
Op het moment dat je browser een beveiligde website bezoekt, begint er eerst een korte controle op de achtergrond. De browser vraagt als het ware aan de website: ben jij echt wie je zegt dat je bent? De website geeft dan een digitaal certificaat terug. Dat certificaat bevat informatie over de identiteit van de site.
Vervolgens controleert de browser of het certificaat geldig is. Daarbij wordt gekeken of het certificaat nog geldig is, of het bij het juiste domein hoort en of het door een vertrouwde partij is uitgegeven. Alleen als die controle slaagt, gaat de verbinding verder. Daardoor krijgt een gebruiker meer zekerheid dat hij echt op de juiste site zit.
Daarna spreken browser en website af hoe zij de gegevens tijdens die sessie gaan beveiligen. Voor de gebruiker voelt het dus als een gewone pagina die opent, terwijl er technisch al meerdere veiligheidsstappen zijn genomen.
Hoe versleuteling gegevens onleesbaar maakt
Versleuteling kun je het best zien als een afgesloten boodschap die alleen met de juiste sleutel geopend kan worden. Wanneer jij gegevens naar een website stuurt, worden die eerst omgezet in gecodeerde informatie. Zonder de juiste sleutel lijkt die informatie op een reeks willekeurige tekens.
Stel dat je inlogt op je bankomgeving via een openbaar wifi-netwerk in een café. Zonder versleuteling zou iemand op datzelfde netwerk mogelijk kunnen meekijken en je gebruikersnaam of wachtwoord kunnen onderscheppen. Met SSL is de informatie tijdens het verzenden afgeschermd, waardoor meekijken weinig oplevert.
Een ander praktisch voorbeeld is een online formulier voor een zorgafspraak. Vul je naam, geboortedatum en contactgegevens in. Dat zijn persoonlijke gegevens die je niet zichtbaar over het internet wilt versturen. SSL zorgt ervoor dat die gegevens beschermd aankomen op de juiste website.
Het verschil tussen een gewone en een beveiligde verbinding
Bij een gewone http-verbinding worden gegevens veel minder goed beschermd. Dat betekent dat informatie tijdens het transport eenvoudiger te bekijken of aan te passen is. Vooral op openbare netwerken levert dat risico’s op, omdat meerdere apparaten daar dezelfde verbinding delen.
Een https-verbinding voegt daar een beveiligingslaag aan toe. Daardoor wordt niet alleen de inhoud versleuteld, maar wordt ook beter gecontroleerd of de website authentiek is. Dat maakt het moeilijker voor kwaadwillenden om zich voor te doen als een legitieme site.
Wat SSL wel beschermt en wat niet
SSL biedt sterke bescherming tijdens het verzenden van gegevens, maar het lost niet elk veiligheidsprobleem op. Als je bijvoorbeeld een zwak wachtwoord gebruikt of op een nepwebsite terechtkomt die er betrouwbaar uitziet, kan er toch schade ontstaan. De verbinding kan veilig zijn, terwijl de handeling zelf onveilig blijft.
SSL beschermt ook niet tegen alles wat op jouw eigen apparaat gebeurt. Heeft een computer of telefoon schadelijke software, dan kunnen gegevens soms al worden onderschept voordat ze worden verzonden. Daarom blijft het belangrijk om apparaten bij te werken en voorzichtig te zijn met onbekende links en bestanden.
Daarnaast zegt een beveiligde verbinding niet automatisch iets over de kwaliteit of eerlijkheid van een website. Een frauduleuze site kan ook een SSL-certificaat hebben. SSL bewijst vooral dat de verbinding is versleuteld en dat er een bepaalde identiteitscontrole heeft plaatsgevonden, niet dat de inhoud van de site betrouwbaar is.
Hoe je als gebruiker SSL in de praktijk herkent
De eenvoudigste controle is om naar de adresbalk te kijken (https). Dat is meestal voldoende voor dagelijks gebruik. Je hoeft daar geen technische kennis voor te hebben.
Toch loont het om iets verder te kijken bij belangrijke handelingen. Controleer bijvoorbeeld of de domeinnaam exact klopt wanneer je inlogt bij een bank, overheidsdienst of andere dienst waar gevoelige gegevens worden gevraagd. Een klein tikfoutje in het adres kan wijzen op een nagemaakte site.
Let ook op waarschuwingen van de browser. Krijg je een melding over een onveilig certificaat, open dan geen pagina’s waar je persoonsgegevens moet invullen. Sluit de site liever af en zoek opnieuw via een betrouwbare route. Die paar extra seconden kunnen veel problemen voorkomen.